Recibe pagos con autorización y captura
Con el servicio de autorización y captura, puedes crear un cobro ahora y capturar los fondos a futuro. Te contamos cómo funciona este proceso.Esta funcionalidad se encuentra disponible para los siguientes modelos:
☑ Adquirente
☑ AgregadorTen en cuenta que, debido a nuestras políticas de riesgo, los medios de pago disponibles y el tipo de integración pueden variar al momento en que formalices la afiliación. Te indicaremos cómo proceder en caso de que este proceso aplique para tu comercio.
Flujo#
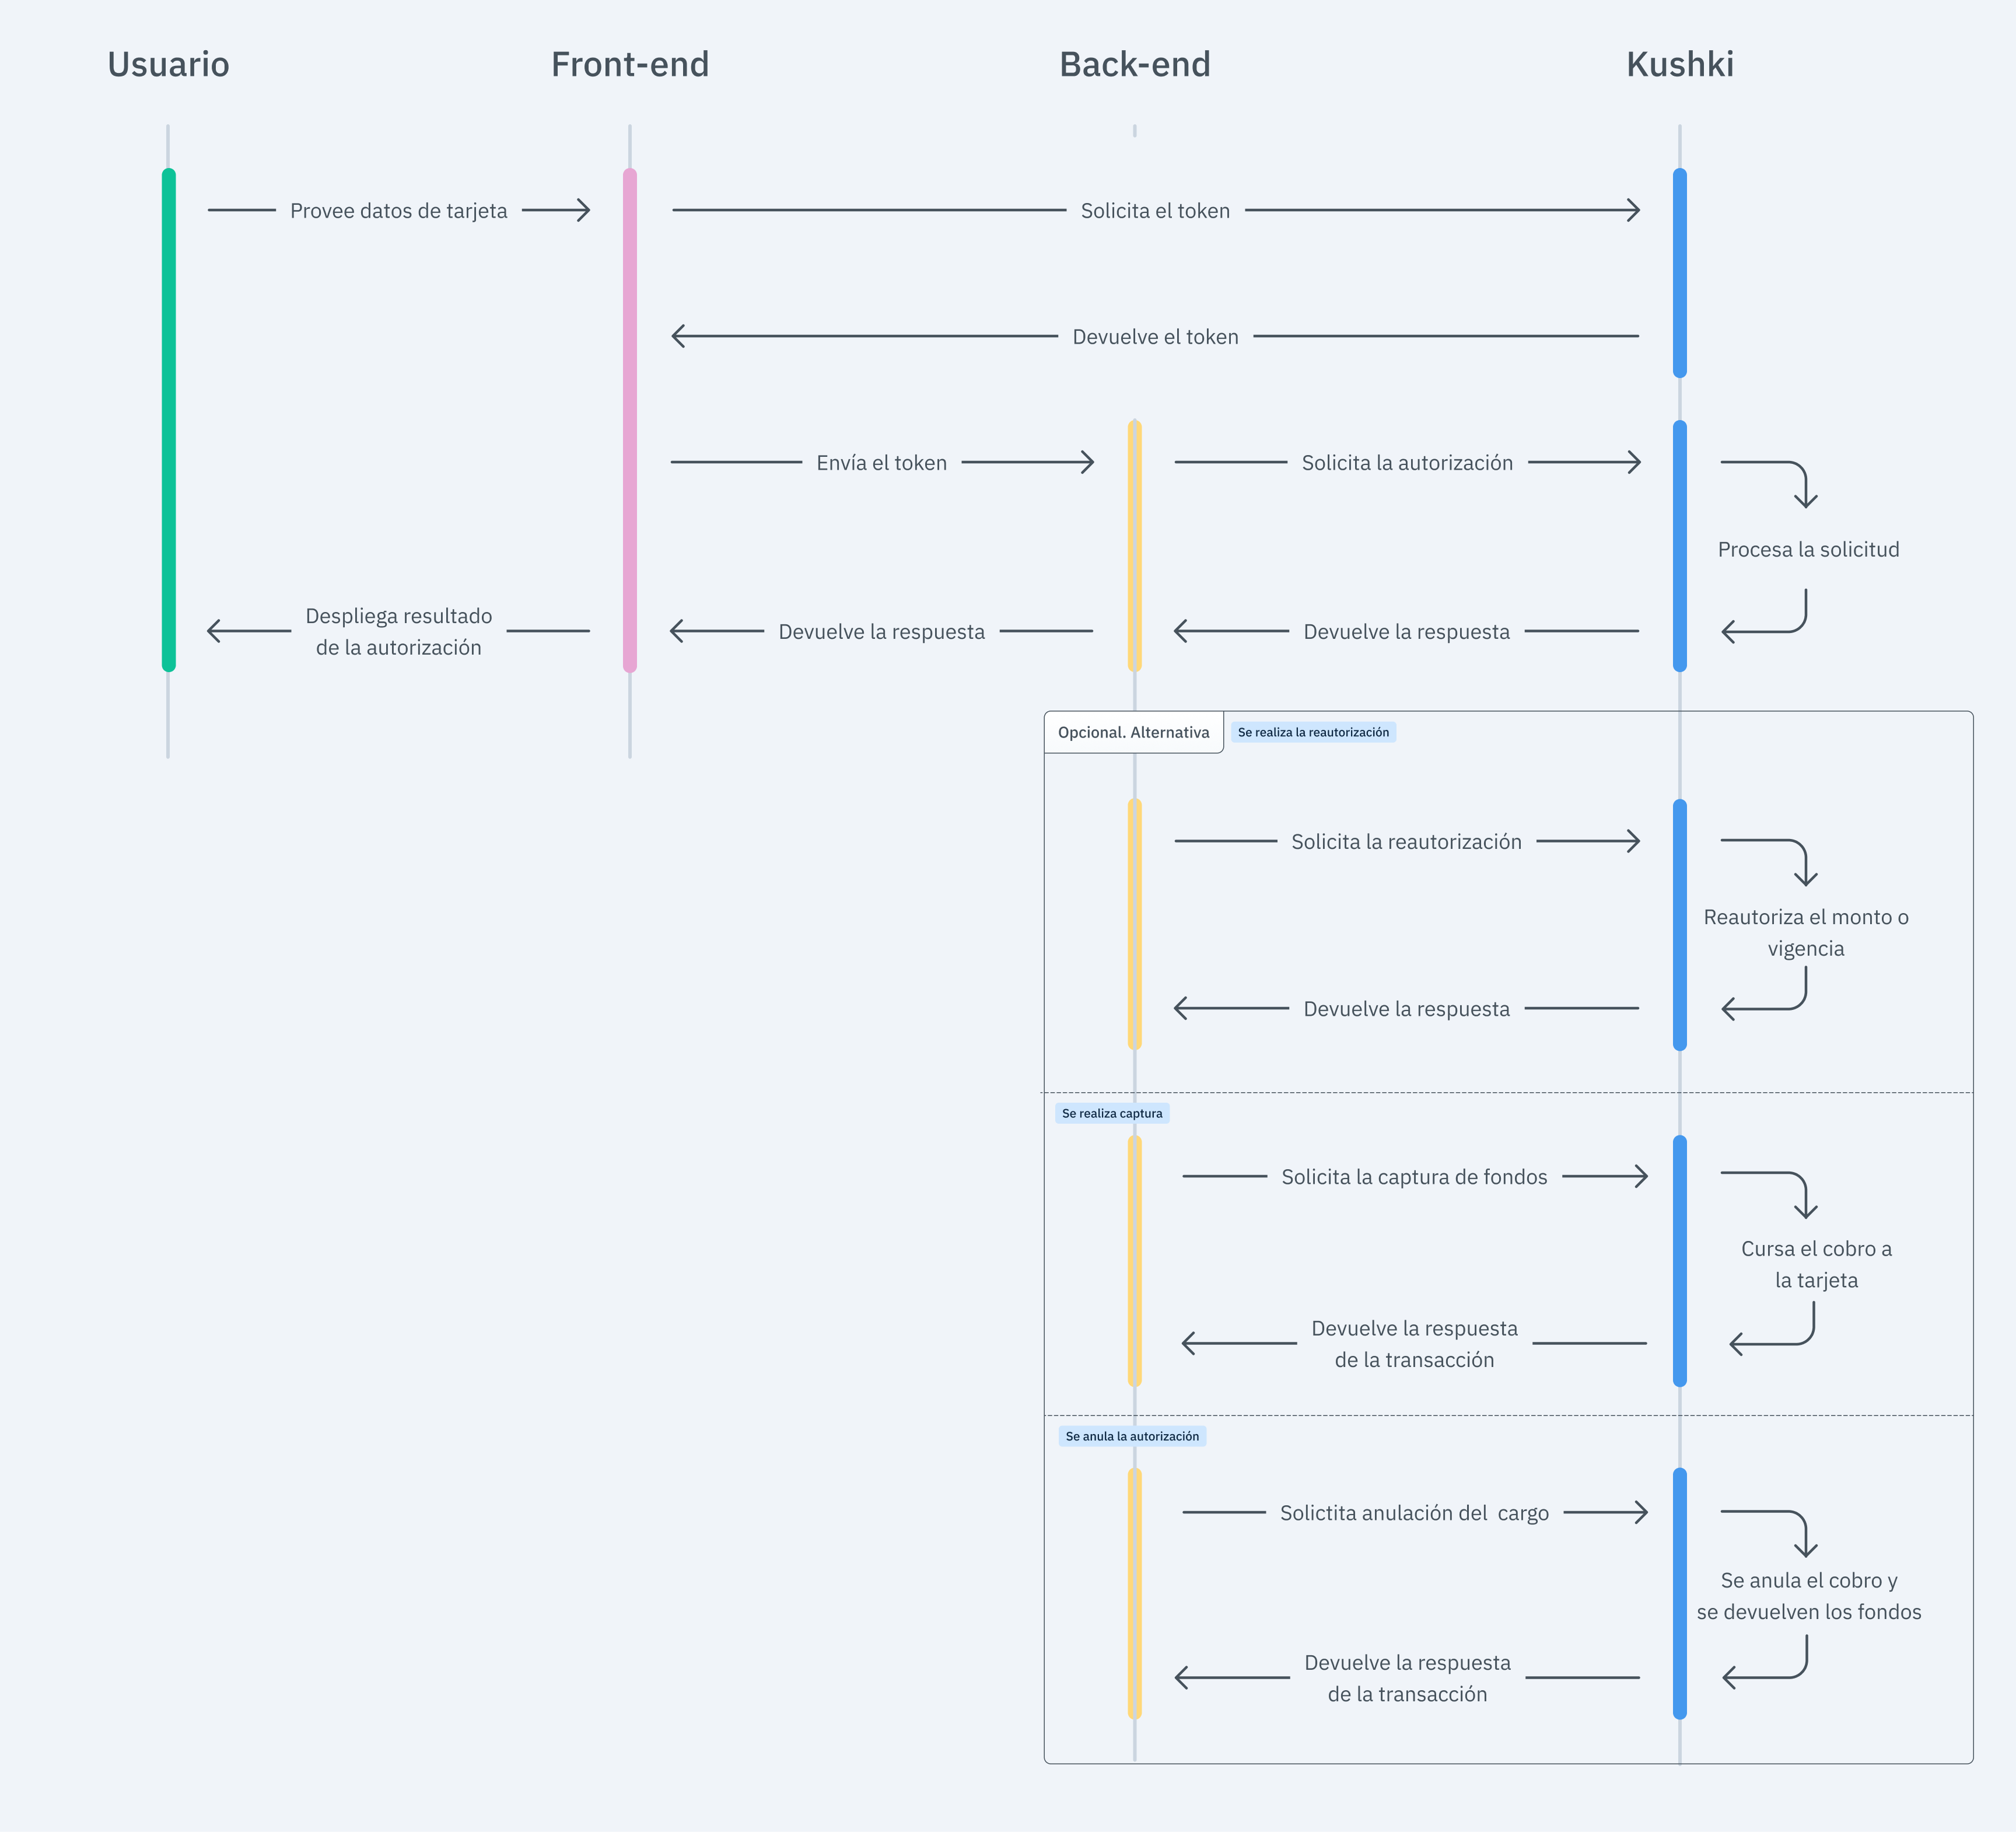
El flujo que integrarás será el siguiente:1. Obtén el token de pago único#
La responsabilidad del front-end es recoger la información de tarjeta del usuario de una manera segura, tokenizar esa información a través de los servidores de Kushki y luego enviar esa información al back-end para iniciar el proceso de autorización.Tienes tres opciones para integrar: Kajita, Kushki.js y Kushki.js Hosted Fields.Kajita#
Kushki cuenta con formularios de pago listos para recopilar información de tarjeta de forma segura. Podrás usar cualquiera de nuestras versiones:Cajita: la primera versión del formulario de pagos. No es personalizable.
Kajita: la segunda versión. Te permite personalizar tus formularios de pago desde tu Consola de administración e incluso tener varias versiones de Kajita, por ejemplo, una por cada método de pago. Crea y personaliza tus Kajitas#
Con Kushki puedes crear tus Kajitas desde la Consola de administración. Haz clic aquí para aprender cómo hacerlo.Configura Kajita#
Incluye el script de kushki-checkout.js en tu página de pago añadiéndolo al <head> de tu archivo HTML. Siempre carga kushki-checkout directamente desde cdn.kushkipagos.com. No incluyas el script en un bundle o paquete ni hostees una copia de él.Añade Kajita a tu sitio#
Kajita necesita un espacio dentro de tu página. Ingresa el siguiente código en el <body>de tu sitio donde quieras que se despliegue el formulario de pago.Recuerda configurar la acción del formulario action de acuerdo al endpoint correspondiente en tu back-end, para obtener el token.Luego, agrega el tag script.Para la Kajita (v.2) podrás obtener dicho script desde tu Consola de administración según lo explicado dentro del artículo Kajitas de pago](/cl/payment-forms-and-buttons/kajita/create-a-payment-form#3-obt%C3%A9n-el-script-de-tu-kajita).Para la v.1 (Cajita), añade el siguiente script, asegurándote que el formulario se haya cargado:Esto creará un formulario predefinido en tu página para aceptar pagos.Kushki.js#
Usa Kushki.js si necesitas un mayor control sobre el "look & feel" o apariencia de tu formulario de pago.Configura Kushki.js#
Opción 1 - CDN#
Usa el siguiente tag script al final del <body>en tu página de pagos.Opción 2 - NPM#
Instala el paquete desde npm.Luego impórtalo en tu código utilizando el siguiente código.Configura el objeto Kushki#
Añade el siguiente código a tu aplicaciónPrimero, añade el formulario a tu página de pagos con los campos requeridos. Puedes diseñarlo de la forma que mejor te parezca.Luego, cuando el usuario envía el formulario, solicita el token y envíalo a tu back-end.Kushki.js Hosted Fields#
Con Hosted Fields, incluido en Kushki.js, podrás recolectar de forma segura la información del pago del cliente a través de campos almacenados en infraestructura de Kushki. Devuelve un token el cual permite continuar con el flujo de pago desde el back-end.Importa Kushki.js Hosted Fields en tu aplicación#
Opción 1 - CDN#
Importa la biblioteca de Kushki.js Hosted Fields en tu aplicación a través de una etiqueta <script> dentro de la etiqueta <body>. Una vez importada, podrás acceder a los recursos descritos a continuación para crear un flujo de pago con Kushki.Es necesario importar tanto la biblioteca kushki.min.js (la cuál trae el código necesario para almacenar las credenciales de tu comercio) como la biblioteca card.min.js (módulo el cuál trae las funcionalidades necesarias para el flujo de pagos con tarjeta).Opción 2 - NPM#
Instala la biblioteca Kushki.js Hosted Fields como un paquete npm dentro de tu aplicación con el siguiente código:Opción 3 - YARN#
Instala la biblioteca Kushki.js Hosted Fields como un paquete yarn dentro de tu aplicación con el siguiente código:Crea una instancia de KushkiOptions#
Para hacer uso de la biblioteca Kushki.js Hosted Fields, es necesario primero crear una instancia de tipo KushkiOptions la cuál te permite declarar la clave pública del comercio así como poder seleccionar el ambiente (prueba o producción) mediante el método init().Nota: Cuando estés listo para aceptar pagos reales, es necesario que reemplaces la clave de prueba con la clave de producción.
Paso 1. Definir los contenedores para los campos de lado del servidor.#
Antes de llamar al método initCardToken(), es requerido que coloques los elementos necesarios para poder renderizar cada campo de lado del servidor.Paso 2. Crear una instancia de CardOptions#
Crea una instancia de CardOptions con la información de la transacción tal como el monto, moneda, entre otros parámetros.Paso 3. Renderizar campos de lado del servidor con el método initCardToken()#
Después de crear una instancia de CardOptions, es necesario mandar a llamar a la función initCardToken() para inicializar una instancia de ICard.Solicita un token para seguir con el flujo de pago#
Para obtener un token de pago con tarjeta, es necesario llamar al método requestToken() en la instancia de card inicializada previamente. Este método realiza las validaciones de 3DS, OTP, Sift Science automáticamente. Te recomendamos validar que todos los campos sean correctos; de lo contrario, arrojará una excepción.Nota: Si la opción de diferidos está disponible para tu comercio, el objeto deferred será devuelto junto al token. Para que el usuario pueda seleccionar los meses sin intereses a diferir la compra, se deberá colocar una etiqueta div con el id de deferred_id (<div id="deferred_id"></div>) y se deberá definir dentro de la instancia CardOptions en el objeto fields dicho id. Los campos disponibles dentro de deferred varían dependiendo el país. Consulta la referencia para más información sobre diferidos. 2. Realiza la autorización#
La responsabilidad del back-end es usar el token recolectado para realizar una petición de autorización, en caso de que esta sea aprobada, hacer una captura o anulación dependiendo del caso.Cuando el usuario envía el formulario, tu front-end transfiere un token a un endpoint que hayas especificado. Con este token, deberás realizar una llamada a nuestro endpoint de autorización para iniciar la autorización de fondos.3. Kushki verifica autorización#
Kushki validará la disponibilidad de fondos con la entidad emisora de la tarjeta.
Una vez obtenida la respuesta de Kushki, guarda el ticketNumber ya que será el identificador para realizar luego la reautorización, captura o anulación.4. Reautoriza el cargo (opcional)#
Amplía la vigencia o el monto de la autorización antes de realizar la captura de tus fondos, llamando a nuestro endpoint de reautorización.Si deseas solo ampliar la vigencia de la autorización, el valor del monto debe enviarse en 0.
5. Captura o libera los fondos#
5.1. Realiza la captura (opcional)#
El monto máximo a capturar podrá ser 10% superior a la suma total de la autorización inicial más las n reautorizaciones que se ejecuten.
ticketNumber obtenido en la autorización.5.2 Anula la autorización (Opcional)#
Si necesitas anular una autorización para que se liberen los fondos al tarjetahabiente puedes hacerlo llamando a nuestro enpoint de anulación de cobros, utilizando el ticketNumber obtenido en la autorización.Prueba tu integración#
Existen tarjetas de prueba que puedes utilizar en el ambiente UAT para asegurarte que tu integración está lista. Úsalas con cualquier CVV, código postal y fecha de expiración futura.Transacción aprobada: 5451951574925480
Transacción declinada en solicitud de token (front-end): 4574441215190335
Transacción declinada en autorización: 4349003000047015
Transacción declinada en captura: 4547004841271012
Prepara tu certificación#
Toma en consideración las siguientes pautas para aprobar la certificación técnica (requerida para obtener credenciales productivas):Los cálculos de los impuestos están correctos.
No almacenar datos sensibles de tarjeta en tu base de datos (número completo de tarjeta, CVV, etc.).
Mensajes en pantalla de acuerdo con las respuestas de Kushki.
Guardar y registrar todas las respuestas de Kushki (requeridas en caso de necesitar soporte).
Asegúrate de enviar todos los datos requeridos que se especifican en la Referencia de la API, como por ejemplo los detalles del producto (productDetails), así como también los datos de contacto de tu cliente-pagador (contactDetails), junto con los datos de facturación ( "orderDetails"."billingDetails") y envío (si tú modelo de negocio lo requiere: "orderDetails"."shippingDetails"), dentro del request para realizar el cargo. El logo de Kushki debe ser visible para el cliente. Puedes encontrar nuestro logo en varios formatos aquí. El nombre del titular de la tarjeta es requerido.
El campo de número de tarjeta es requerido.
El campo de número de tarjeta acepta solo números.
El campo de número de tarjeta un máximo de 16 dígitos (pueden ser menos).
El campo de CVV es requerido.
El campo de CVV acepta solo números.
El campo de CVV debe ser tipo password.
El campo de CVV permite un máximo de 4 dígitos y un mínimo de 3.
La fecha de expiración es requerida.
La fecha de expiración debe aceptar solamente fechas futuras.
El botón de pago se deshabilita luego de hacer el primer click.
Si tienes habilitada la opción de notificación por correo electrónico a tus clientes del resultado de transacciones desde Kushki, el parámetro email, del objeto contactDetails es requerido. El logo de Kushki debe ser visible para el cliente. Puedes encontrar nuestro logo en varios formatos aquí. Modificado en 2026-10-21 19:52:51