Estamos trabajando en nuestra versión beta. ¡Manténte atento a su lanzamiento oficial! También puedes contactar a tu gerente de cuenta para más información.
Esta funcionalidad se encuentra disponible para los siguientes modelos:
Para la seguridad de tu comercio, el equipo de prevención de fraude de Kushki te solicitará activar la validación 3DS, ya sea al momento de guardar la tarjeta o al momento de ejecutar el cobro on-demand o calendarizado, tal y como se explica a continuación.Al tener activo el servicio de validación 3DS se solicitará a tus clientes completar un paso extra de verificación (en adelante challenge) con el emisor de la tarjeta para completar ciertas transacciones. Por lo general, dicho challenge consiste en un OTP enviado por el banco al correo electrónico o teléfono de tu cliente.
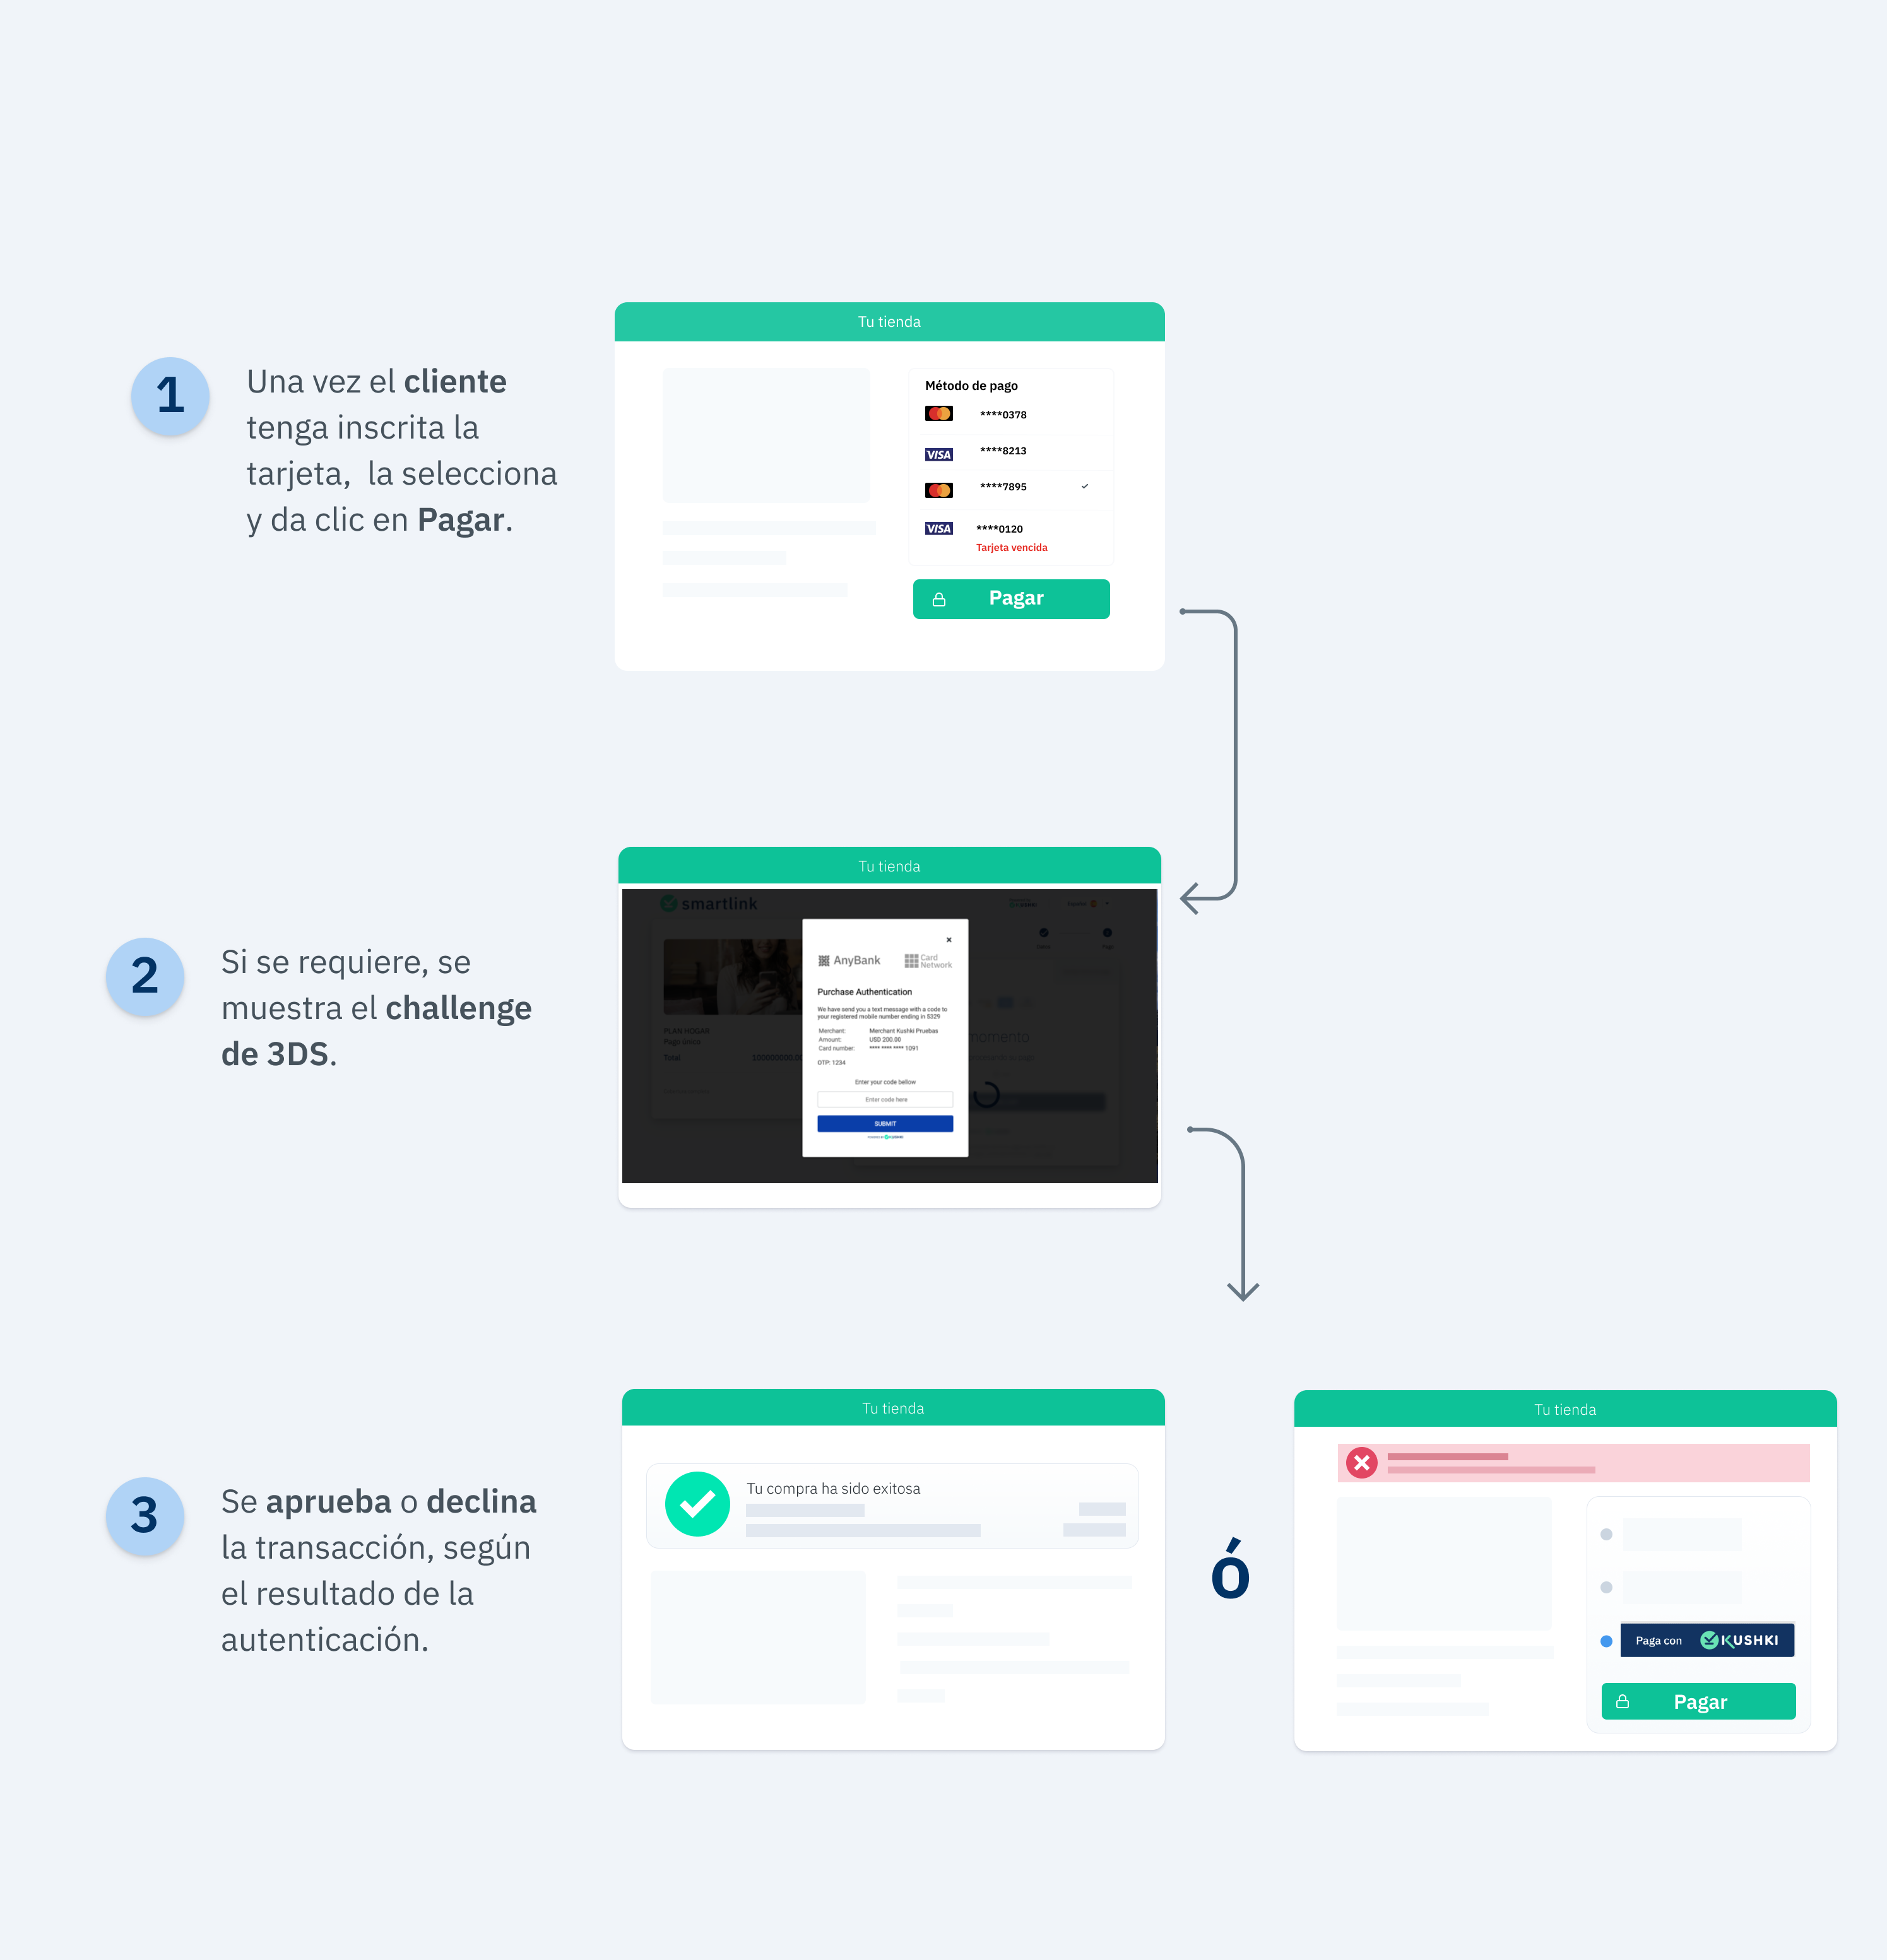
Una vez el usuario guarde la tarjeta, podrá realizar pagos one click. Cuando este haga clic en el botón Pagar, Kushki validará si es necesaria la autenticación 3DS para la transacción. De ser requerida dicha validación, a tu cliente se le mostrará un challenge cuya experiencia podría variar dependiendo de la marca y del banco emisor. Cuando el usuario complete el challenge, podrá finalizar la transacción.El flujo de autenticación 3DS con Kushki para pagos one click es el siguiente:
Importante
Ten en cuenta que, debido a nuestras políticas de riesgo, los medios de pago disponibles y el tipo de integración pueden variar al momento en que formalices la afiliación. Te indicaremos cómo proceder en caso de que este proceso aplique para tu comercio.
Sigue las instrucciones descritas en nuestra guía de Genera pagos one click para solicitar el token de inscripción de la tarjeta desde tu front-end y ejecutar la inscripción o tokenización de la tarjeta desde el back-end. Como resultado obtendrás un subscriptionId, el cual podrás usar para ejecutar cargos one click. Para realizar la autenticación de 3DS al momento de la inscripción de la tarjeta, sigue las instrucciones descritas en nuestra guía de Acepta pagos recurrentes con 3DS.
Aprovecharemos que nuestra librería Kushki.js ha sido importada y configurada anteriormente para utilizar un método que será de mucha ayuda para verificar la fiabilidad del cobro.Primero, es necesario obtener el id de suscripción de la tarjeta a la que se realizará el cobro.Luego, solicita el token de cobro y envíalo a tu back-end.
Revisa la documentación de nuestra librería Kushki.js para más información.Recuerda incluir el objeto amount y el currency en esta petición. Estos serán necesarias para desplegar el modal de validación 3DS.
Cuando 3DS está activado, la respuesta obtenida desde el método requestDeviceToken() se verá de la siguiente manera:
A continuación la descripción de estas variables:
Parámetro
Tipo
Descripción
authRequired
Booleana
Este campo te indica si se requiere o no challenge de 3DS.
acsURL
URL
Hace referencia a la URL de la página del reto que el usuario debe pasar (Access Control System).
specificationVersion
String
Se refiere a la versión de 3DS aplicable.
authenticationTransactionId
String
ID de la transacción verificada desde las marcas.
paReq
String
Significa Payer Authentication Request. Es un campo codificado en base64 que contiene información de tu comercio y del tarjetahabiente y que se envía al emisor para la autenticación Nota: en caso de estar haciendo pruebas en ambiente UAT, se debe enviar sandbox.
Una vez recibas la respuesta del Token con la estructura anterior, debes enviar el objeto security a Kushki consumiendo el método requestValidate3DS :
Si el valor de la variable authRequired es igual a true, el modal para validación de 3DS será presentado y tu cliente entonces recibirá el valor a ingresar por correo electrónico o mensaje de texto.Si el valor de la variable authRequired es igual a false no se presentará el modal para la validación de 3DS.La respuesta exitosa que recibirás en la función callback será:
{
isValid:true}
En caso de error, la respuesta de la función callback será algo como:
{"message":"error-message","code":"error-code"}
La respuesta de la autenticación la obtendrás en el cargo. Si la autenticación se declina, recibirás un código K322 y alguno de los subcódigos especificados en la guía de Códigos de error.
El tarjetahabiente tendrá hasta un máximo de 3 reintentos para completar la autenticación 3DS.
A continuación encontrarás algunas tarjetas de prueba que puedes utilizar en modo prueba (UAT) para asegurarte que tu integración está lista. Úsalas con cualquier CVV, ingresa una fecha de expiración futura y una vez aparezca el modal de 3DS, ingresa 1234 como código de validación.
Transacción aprobada con generación de modal 3DS:
4456528080389860
4456529267234200
4456529165328302
4456524869770255
4456523340069956
Transacción aprobada sin generación de modal 3DS:
4456540000000063
4456543371713314
4456541982068615
4456541249811088
Importante
Para habilitar 3DS en modo pruebas en tu comercio se requiere una configuración adicional por parte de Kushki.